Een alias-e-mailadres is voor cold outbound meestal een slecht idee: authenticatie klopt niet, en je bouwt reputatieschade op die je hoofddomein raakt. Voor inbound routing of interne doorschakeling werkt een alias juist prima. Wil je toch veilig schalen in outbound? Zet dan een subdomein of secundair domein op met eigen SPF, DKIM en DMARC.
Wanneer is een alias-e-mailadres strategisch bruikbaar?
Het onderscheid tussen inbound en outbound bepaalt of een alias verstandig is. Bij inbound, denk aan support@ of info@ die intern doorstuurt naar een teamlid, is een alias een handig routeringsmiddel. Er is geen sprake van massale verzending naar onbekende ontvangers, dus het risico op klachten blijft laag.
Bij outbound cold outreach verandert het plaatje volledig. Je verstuurt duizenden berichten naar mensen die je nooit eerder contact hadden, vaak vanuit geautomatiseerde tools. Dat is precies het scenario waarin een alias fout kan aflopen.
Vraag jezelf bij elke campagne af of je casus aliassen rechtvaardigt:
- Verstuur je naar bestaande klanten of bekende relaties, of naar een koude lijst zonder eerder contact?
- Is er enige vorm van toestemming of eerdere interactie, of begin je vanaf nul?
- Verwacht je hoge volumes per dag, of blijft het bij incidentele, persoonlijke mails?
- Gebruik je automatiseringstools die op schaal versturen, of typ je losse berichten handmatig?
Zodra het antwoord richting “koude lijst, hoog volume, automatisering” gaat, is een alias niet de juiste keuze.
SPF, DKIM en DMARC: waarom alias-adressen vaak mislopen
SPF, DKIM en DMARC zijn de drie technische controles die mailproviders gebruiken om te checken of een e-mail echt van jou komt. SPF bepaalt welke servers namens jouw domein mogen versturen. DKIM voegt een digitale handtekening toe die bewijst dat de inhoud onderweg niet is aangepast. DMARC koppelt die twee aan elkaar en bepaalt wat er gebeurt als iets niet klopt: negeren, naar spam sturen, of volledig weigeren.
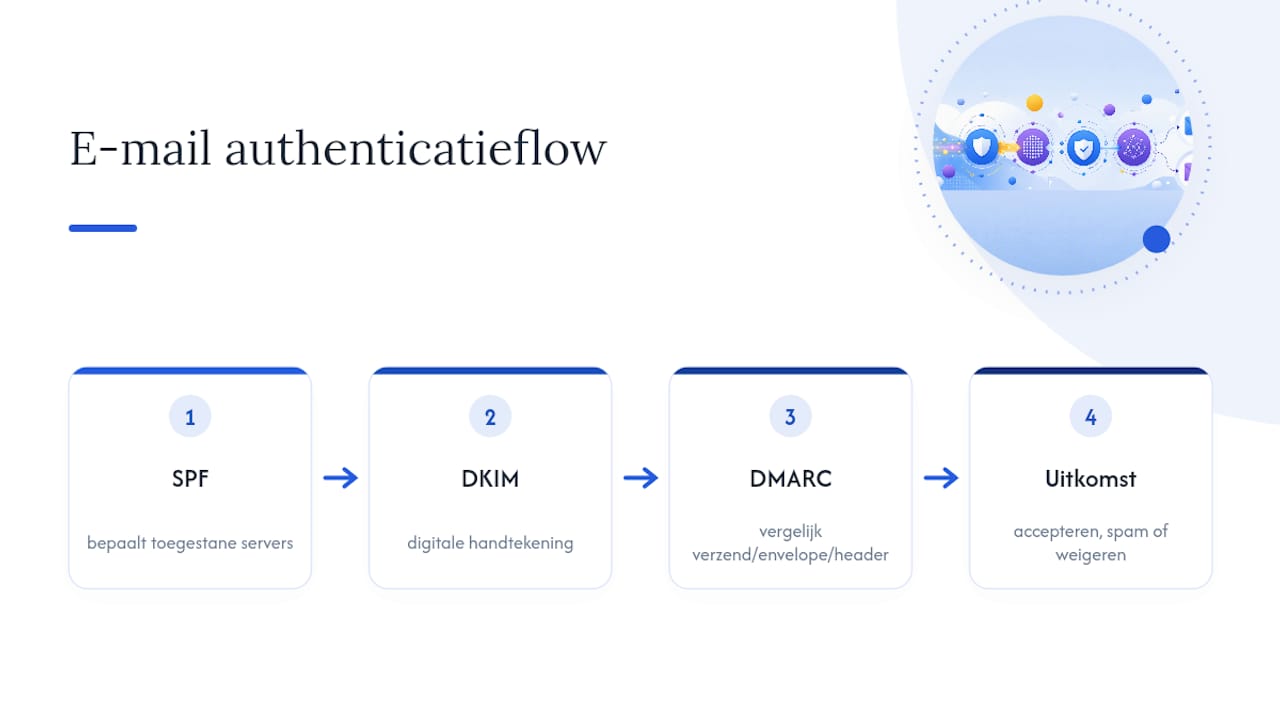
Het kritieke begrip hierbij is “alignment”: het domein in het verzendadres moet overeenkomen met het domein dat SPF en DKIM valideren. Een alias breekt die koppeling vaak. Je verstuurt namelijk vanuit een adres dat niet het “echte” domein van de onderliggende mailserver is, waardoor providers een mismatch zien tussen envelope en header.
Grote providers zoals Google leggen dit verschil tussen aliassen en alternatieve adressen expliciet uit in hun documentatie over accountinstellingen, juist omdat verwarring hierover veel voorkomt. Sinds eind 2025 handhaven providers DMARC-fouten bovendien strenger op SMTP-niveau: een mismatch levert niet langer alleen een spamlabel op, maar kan leiden tot directe afwijzing van het bericht, zo blijkt uit recente analyses van outbound-authenticatieproblemen. Stel dat je vanuit sales@aliasnaam.nl verstuurt terwijl de onderliggende infrastructuur draait op een compleet ander domein: de ontvangende server ziet die mismatch en besluit het bericht simpelweg niet af te leveren.
Risico’s van aliassen versus veilige alternatieven
Het grootste risico van alias-outbound is dat je reputatieproblemen niet isoleert. Klaagt iemand over een aliascampagne, dan deelt dat klachtenpatroon zich met je hoofdaccount. Je hele domein kan tijdelijk onbruikbaar worden voor bedrijfskritische mail, inclusief facturen en klantcommunicatie.
De risico’s op een rij:
- Afwijzing op SMTP-niveau: providers weigeren het bericht al voordat het de inbox bereikt.
- Reputatie-bleed: klachten over aliasverkeer besmetten de reputatie van je hoofddomein.
- Quotadruk: hoge volumes via een alias verbruiken de verzendlimieten van je primaire domein.
De veilige route is isolatie. Een subdomein (zoals outreach.jouwbedrijf.nl) of een volledig secundair domein geeft je een aparte reputatie, los van je hoofddomein. Je richt eigen SPF-, DKIM- en DMARC-records in, koppelt dedicated mailboxen en licenties, en houdt je kernactiviteit veilig als een campagne toch tegenvalt.
Dat kost meer: extra licenties, een extra domein, meer beheertijd. Bij structurele outbound-volumes weegt die investering ruimschoots op tegen het risico dat je hoofddomein in een spamfilter belandt. Als richtlijn: zodra je structureel meer dan een paar honderd berichten per week verstuurt aan koude contacten, is isolatie geen luxe meer, maar noodzaak.
Hoe zet je een veilige outbound-infrastructuur op?
Een goede infrastructuur bouw je in een vaste volgorde, niet ad hoc.
- Kies je domeinstructuur. Richt een subdomein of secundair domein in, los van je hoofddomein, met eigen dedicated mailboxen.
- Configureer authenticatie volledig. Zet SPF, DKIM en DMARC correct op, met alignment tussen envelope en header waar mogelijk.
- Bouw op met een warming-schema. Begin met lage volumes en verhoog geleidelijk; reken op ongeveer 2 tot 6 weken afhankelijk van startvolume en engagement, zoals Outreach’s deliverability-richtlijnen aangeven.
- Monitor continu. Houd bounce rates, spamklachten en blacklistmeldingen bij, en stel feedback loops in bij je mailprovider.
- Stel operationele regels vast. Werk met dagelijkse verzendlimieten, segmentatie per doelgroep, strikte list hygiene en een duidelijke unsubscribe-optie.
Pro-tip: Verstuur je eerste twee weken op een nieuw subdomein alleen naar contacten waarvan je zeker weet dat ze openen. Positieve engagement vroeg in de warming-fase bouwt je reputatie sneller op dan volume ooit zou kunnen.
Wil je dieper in de timing en cadans van je opvolgmomenten? De gids over timing bij cold outreach laat zien hoe verzendmomenten en deliverability elkaar beïnvloeden.
Re:Positive in de praktijk: hoe wij alias-problemen vermijden
Bij Re:Positive draait alles om signaalgedreven campagnes: we versturen niet blind, maar op basis van koopintentie, timing en context. Die aanpak vraagt om een infrastructuur die het aankan zonder je klantdomein in gevaar te brengen.
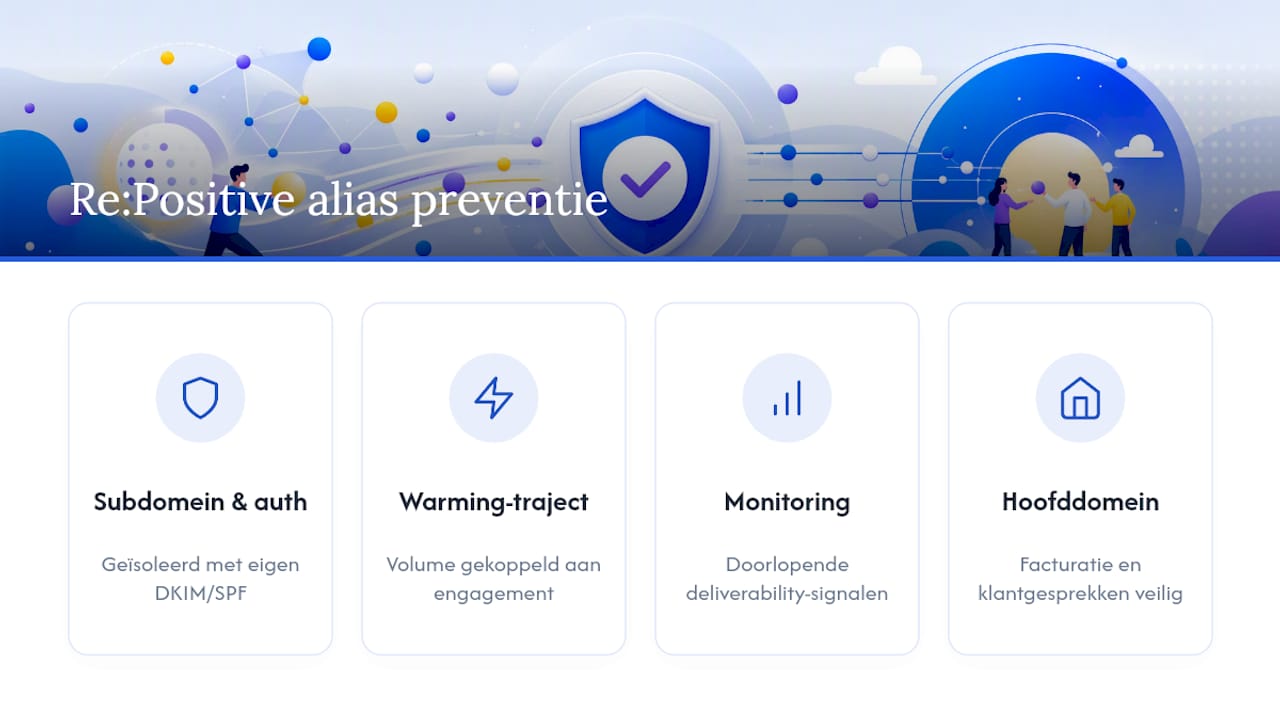
In de praktijk betekent dat: outbound-verkeer loopt via geïsoleerde subdomeinen met eigen authenticatie, een warming-traject dat volume koppelt aan engagement, en doorlopende monitoring van deliverability-signalen. Zo blijft je hoofddomein, waar je facturen en klantgesprekken over lopen, buiten schot. Voor teams die dit zelf willen opzetten, biedt onze gids over gepersonaliseerde outreach concrete aanknopingspunten voor segmentatie en boodschap-personalisatie.
Kort perspectief: wanneer direct schakelen met een specialist loont
Mijn advies is ongenuanceerd: gebruik aliassen voor inbound, nooit voor structurele cold outbound. Zie je een plotselinge daling in open rates, foutmeldingen op SMTP-niveau of een melding dat je domein op een blacklist staat? Dat zijn geen ruis, dat zijn alarmsignalen. Wacht niet tot je volledige domeinreputatie beschadigd is. Plan bij twijfel een deliverability-audit voordat je volgende campagne de deur uit gaat.
— Donny
Veilige outbound opzetten zonder gedoe
Twijfel je of je infrastructuur klaar is voor schaal, of wil je gewoon zeker weten dat je volgende campagne niet in spam belandt? Er zijn signaalgedreven outbound-systemen beschikbaar inclusief infrastructuuraudit, subdomein-opzet, warming en doorlopende monitoring, die gekoppeld kunnen worden aan een CRM. Geen losse trucjes, maar een complete opzet die schaalt zonder je hoofddomein te riskeren. Bekijk op de pagina over leadgeneratie wat een audit voor jouw situatie kan betekenen en plan een kennismaking.
Bronnen
Voor technische verdieping raadpleeg je de Outreach deliverability playbook en het overzicht van no-code automatiseringstools voor implementatie van je outreach-workflow.
- GetMailbird — Email alias outbound authentication failure
- Outreach — The Outreach email deliverability playbook
- Google Support — How to use aliases and account settings
Veelgestelde vragen
Mag ik een alias gebruiken voor cold outreach?
Technisch kan het, maar het is af te raden: aliassen veroorzaken vaak authenticatie-mismatches die leiden tot afwijzing of spamplaatsing.
Wat is het verschil tussen SPF, DKIM en DMARC?
SPF controleert welke servers mogen versturen namens je domein, DKIM ondertekent de inhoud digitaal, en DMARC bepaalt wat er gebeurt als beide niet overeenkomen.
Hoe lang duurt het warmen van een nieuw domein?
Reken op ongeveer 2 tot 6 weken, afhankelijk van startvolume en engagement van ontvangers.
Is een subdomein altijd nodig voor outbound e-mail?
Bij lage, incidentele volumes niet, maar zodra je structureel honderden koude contacten per week benadert, is een geïsoleerd subdomein of secundair domein de veiligere keuze.
Is er ondersteuning beschikbaar bij het opzetten van een veilige outbound-infrastructuur?
Ja, er wordt gewerkt met signaalgedreven outbound-systemen inclusief infrastructuuraudit, subdomein-configuratie en doorlopende deliverability-monitoring.
