Ja, LinkedIn-automatisering brengt risico op accountbeperking, reputatieschade en privacyproblemen met zich mee. Dat betekent niet dat je moet stoppen, maar wel dat je moet pauzeren voordat je opschaalt: doe eerst een risicoanalyse, dan pas volume. Bedrijven die dat structureel aanpakken, houden accounts gezond en resultaten voorspelbaar.
Wat zijn de belangrijkste risico’s van linkedin automatisering?
Automatisering op LinkedIn raakt vier gebieden tegelijk: techniek, privacy, reputatie en interne processen. Wie er maar één van in de gaten houdt, wordt op de andere drie ingehaald.
Het technische risico is het meest zichtbare: LinkedIn detecteert afwijkend gedrag en kan accounts beperken of blokkeren. Het privacyrisico is subtieler maar zwaarder: wie op grote schaal profielen scrapet of profielgegevens verrijkt zonder duidelijke grondslag, loopt tegen de AVG aan. Reputatieschade ontstaat vaak onopvallend, tot een prospect publiekelijk klaagt over een robotachtig bericht. En operationeel risico zit in de herhaling: een verkeerde targeting of een foute persoonlijke aanhef wordt bij automatisering niet één keer gemaakt, maar honderden keren.
De belangrijkste risicocategorieën samengevat:
- Detectie en accountbeperking: ongewoon gedrag triggert limieten of een tijdelijke schorsing.
- Privacy en AVG: scrapen en profileren zonder grondslag kan leiden tot klachten of sancties.
- Reputatieschade: onpersoonlijke, foutieve of te agressieve outreach beschadigt je merk sneller dan het iets oplevert.
- Operationele fouten: een script herhaalt een fout duizend keer voordat iemand het merkt.
- Schijnzekerheid: dashboards met groene vinkjes verhullen dat niemand de uitkomsten controleert.
Elk van deze risico’s is beheersbaar, maar alleen als je ze los van elkaar behandelt in plaats van als één vaag “automatiseringsrisico”.
Hoe herkent linkedin geautomatiseerd gedrag?
LinkedIn herkent automatisering op basis van technische signalen en gedragspatronen, niet op basis van een simpele zwarte lijst met tools. Het platform combineert browserfingerprinting, IP-analyse en snelheidsmeting om afwijkend gedrag te scoren.
Het verschil tussen browserextensies en cloudgebaseerde platforms is daarbij cruciaal. Extensies draaien binnen je eigen browsersessie en zijn daardoor makkelijker te herkennen: LinkedIn scant actief op bepaalde extensies en kan accounts om die reden beperken, zoals ook blijkt uit een analyse van accountbeperkingen bij Chrome-extensies. Cloudplatforms met menselijke timing en residentiële IP-adressen zijn moeilijker te onderscheiden van gewoon gebruik, wat het detectierisico aanzienlijk verlaagt.
Vier signalen die het detectiealgoritme meeneemt:
- Browserfingerprinting: apparaat, schermresolutie en plug-ins die niet passen bij normaal menselijk gebruik.
- IP en locatie-anomalieën: inloggen vanaf wisselende landen of meerdere accounts vanaf hetzelfde IP-adres.
- Snelheid en volume: honderden profielbezoeken of connectieverzoeken binnen een kort tijdsbestek.
- Acceptatiepercentages: een dalend percentage geaccepteerde connectieverzoeken is voor LinkedIn een vroeg waarschuwingssignaal.
Pro-tip: Bouw je outreach bij voorkeur op officiële API’s met OAuth-koppeling. Dat is niet alleen veiliger, het voorkomt ook dat je afhankelijk wordt van een extensie die morgen geblokkeerd kan worden.
Wanneer wordt automatisering een juridisch risico?
Automatisering wordt juridisch gevoelig zodra ze overgaat in geautomatiseerde besluitvorming: het moment waarop een systeem zonder menselijke tussenkomst bepaalt wie wel of niet wordt benaderd, uitgesloten, of anders behandeld. De Autoriteit Persoonsgegevens waarschuwt dat dit soort besluitvorming risico’s geeft voor uitlegbaarheid, verantwoordelijkheid en herstelmogelijkheden. Zodra jouw systeem zelfstandig scoort, filtert of uitsluit, gelden zwaardere eisen.
Vier punten waar bedrijven vaak over struikelen:
- Transparantieverplichting: mensen moeten kunnen begrijpen waarom ze wel of niet zijn benaderd of uitgesloten.
- Recht op bezwaar: zonder een duidelijke bezwaarroute loop je tegen klachten aan, iets wat vaak ontbreekt bij automatisering zonder correctiemechanisme.
- Uitlegbaarheid: als niemand in je team kan uitleggen waarom een script een bepaalde keuze maakte, is dat een probleem, geen detail.
- Contractuele risico’s: LinkedIn’s gebruiksvoorwaarden verbieden geautomatiseerde toegang zonder toestemming, met schorsing of permanente uitsluiting als gevolg.
Wie verantwoordelijk is voor een geautomatiseerd besluit, moet dat ook kunnen aantonen. Dat is geen bureaucratische formaliteit, het is de kern van verantwoord automatiseren.
Welke beheersmaatregelen verminderen het risico echt?
Risico’s beheersen begint niet bij techniek, maar bij discipline in hoe je die techniek inzet. De onderstaande stappen zijn direct toepasbaar, ook zonder een groot IT-project.
- Mens in de lus: laat elk uitgaand bericht met een aanpassing boven een bepaalde drempel eerst door iemand goedkeuren voordat het verstuurd wordt.
- Geleidelijk opschalen: start met lage volumes en verhoog pas als acceptatiepercentages en reacties stabiel blijven.
- Logging en steekproeven: leg elke actie vast en controleer wekelijks een steekproef op fouten of afwijkende patronen.
- Noodstop inbouwen: zorg dat je een campagne in seconden kunt pauzeren zodra iets misgaat, niet pas na een handmatige zoektocht in instellingen.
- Minimale toegangsrechten: geef tools alleen toegang tot wat strikt nodig is, niet tot je hele account.
- Kies officiële kanalen: gebruik waar mogelijk API’s met OAuth in plaats van browserextensies of scraping.
Deze aanpak sluit aan bij de risicokaart voor AI-workflows, die adviseert om per workflow betrouwbaarheidsdrempels en noodstopcondities vast te leggen voordat je opschaalt. Een script dat zelfstandig doorwerkt zonder controlepunt is geen efficiëntie, het is een tijdbom met een lange lont.
Pro-tip: Zet een wekelijkse “gezondheidscheck” in je agenda: acceptatiepercentage, reactieratio en foutmeldingen in vijf minuten doornemen voorkomt dat een klein probleem een week later een groot probleem is.
Hoe bouw je een veilig implementatie-playbook?
Een compact playbook voorkomt dat automatisering een los project wordt zonder eigenaar. De structuur is simpel, de discipline erachter niet.
- Risico-inventarisatie: leg vast welke acties geautomatiseerd worden en wat het ergste scenario per actie is. De praktische zelfscan van het NCSC is een goed startpunt om kwetsbaarheden systematisch te ordenen.
- Pilot met beperkt volume: test nieuwe workflows op een klein deel van je doelgroep voordat je opschaalt.
- Escalatieregels vastleggen: benoem wie ingrijpt bij een waarschuwingssignaal en binnen welke tijd.
- Eigenaarschap toewijzen: één persoon is eindverantwoordelijk voor accountgezondheid, niet “het team” in algemene zin.
- KPI’s monitoren: houd acceptatiepercentage, antwoordratio en meldingen van LinkedIn zelf bij als vroege indicatoren.
Zonder een duidelijke eigenaar wordt escalatie een grijs gebied, en grijze gebieden zijn precies waar risico’s ongezien groeien.
Hoe zet Repositive automatisering veilig en menselijk in?
Sommige bedrijven bouwen outreach-campagnes waarin automatisering en menselijke toon hand in hand gaan, niet in plaats van elkaar. De aanpak is signaalgedreven: berichten gaan alleen naar prospects met een concrete aanleiding in plaats van naar duizenden willekeurige profielen.
Pacing is daarbij een ontwerpkeuze, geen technische bijzaak. Volume wordt bewust laag gehouden per account, met ruimte voor persoonlijke aanpassing per bericht voordat het verstuurd wordt. Zo blijft de outreach herkenbaar als iets van een mens, niet van een script dat op de automatische piloot draait.
Hoe richt je monitoring en menselijke escalatie in?
Monitoring is de stille motor achter veilige automatisering. Zonder cijfers weet je niet of je systeem goed werkt, je hoopt het alleen.
Het startpunt is een vast ritme van steekproeven: elke week een deel van de verzonden berichten en reacties handmatig doornemen, los van wat het dashboard zegt. Dat voorkomt schijnzekerheid, het probleem waarbij een systeem “groen” lijkt terwijl niemand de daadwerkelijke gesprekken heeft gelezen. Steekproeven onthullen fouten die automatische rapportages missen, zoals een verkeerd samengestelde naam of een bericht dat buiten context valt.
Escalatie moet daarna een vaste route hebben, geen ad-hocbeslissing. Leg vooraf vast: bij welk percentage geweigerde connectieverzoeken grijpt iemand in, wie krijgt een melding, en binnen welke tijd wordt de campagne gepauzeerd. Praktijkvoorbeelden laten zien dat het bijhouden van acceptatiepercentages en reactieratio’s een van de betrouwbaarste manieren is om accountgezondheid te monitoren voordat een probleem escaleert naar een schorsing.
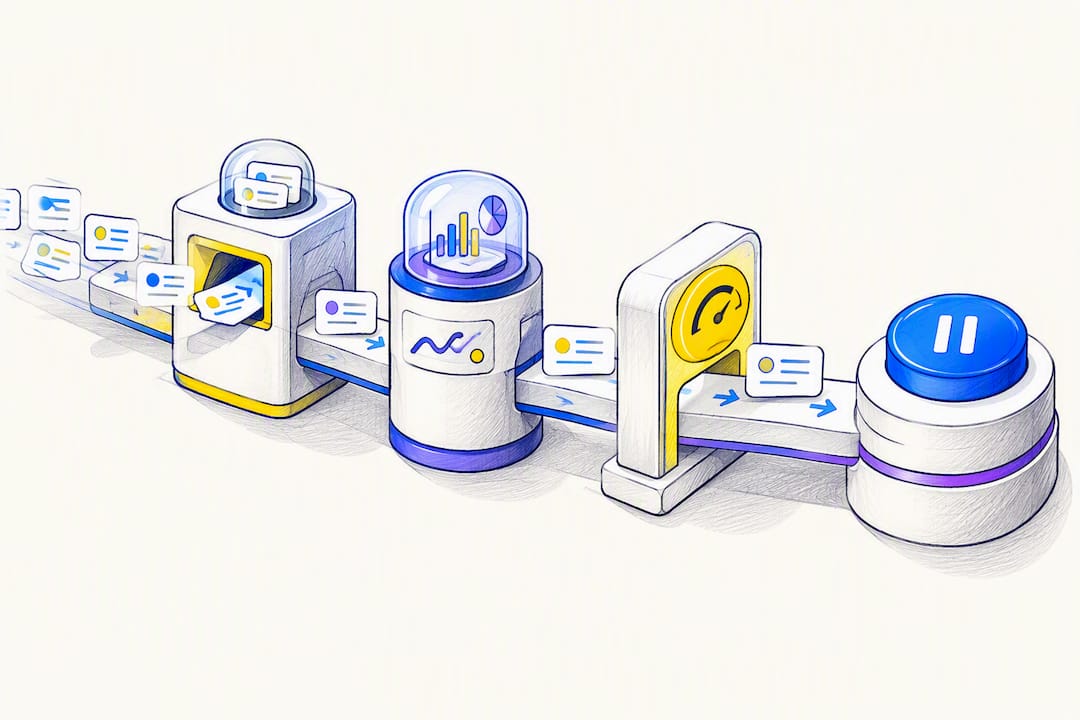
De combinatie van steekproeven en een vaste escalatielijn werkt beter dan een ingewikkeld dashboard vol metrics. Simpel en consequent wint het van uitgebreid en genegeerd.
Wanneer is automatisering wél verstandig, en wanneer niet?
Automatisering loont wanneer het schaalvoordeel groter is dan de risico-exposure, en dat is minder vaak het geval dan de meeste tools je laten geloven. Een script dat duizend generieke berichten verstuurt, wint misschien tijd, maar verliest relevantie, en relevantie is precies wat een prospect over de streep trekt.
Mijn advies: automatiseer het proces, niet het contact. Gebruik technologie om signalen te vinden en volgorde te bepalen, maar laat het bericht zelf menselijk aanvoelen. Verwacht daarbij dat detectie en regelgeving strenger worden, niet losser. LinkedIn verfijnt zijn detectiealgoritmen voortdurend en toezichthouders krijgen meer aandacht voor geautomatiseerde besluitvorming. Wie nu al met pacing, menselijke controle en documentatie werkt, staat er over een jaar niet plotseling slechter voor.
— Donny
Wil je linkedin-outreach zonder de risico’s zelf te dragen?
Zelf een veilige automatiseringsopzet bouwen kost tijd: risico-inventarisatie, pacing-regels, monitoring, escalatieprocedures. Er zijn partijen die dat werk standaard meenemen in hun campagnes. In plaats van massale scripts wordt outreach vaak opgebouwd op signalen zoals functiewissels, technologiegebruik of nieuws, gecombineerd met een menselijke toon die niet aanvoelt als automatisering.
Dat betekent voor jou: geen risico op een geblokkeerd account, wel de schaal die automatisering belooft. Er wordt gewerkt met maandelijkse campagnepakketten. De instap, Starter, begint bij € 1.150 per maand, met Growth en Scale voor wie meer volume en meer kanalen wil combineren. Wil je weten welk pakket past bij jouw team? Bekijk de actuele prijzen en pakketten en plan een kennismaking.
Bronnen
- Autoriteit Persoonsgegevens — risico’s algoritmes op de werkvloer
- Wordt LinkedIn® je verbannen vanwege het gebruik van een Chrome-extensie? (Konnector)
- NCSC — Security Check Procesautomatisering
- AI-workflowautomatisering risicokaart — Julien Florkin
Veelgestelde vragen
Is linkedin automatisering altijd tegen de regels?
Niet per definitie: LinkedIn staat bepaalde geautomatiseerde functies toe via officiële API’s, maar verbiedt scraping en ongeautoriseerde tools in zijn gebruiksvoorwaarden. Extensies die buiten die kaders werken, lopen een duidelijk hoger risico op accountbeperking dan cloudgebaseerde oplossingen met officiële toegang.
Wat is het verschil in risico tussen een extensie en een cloudplatform?
Een browserextensie draait zichtbaar binnen je eigen sessie en is daardoor makkelijker te herkennen door fingerprinting. Cloudplatforms met residentiële IP’s en menselijke timing zijn voor het detectiesysteem lastiger te onderscheiden van normaal gebruik.
Wanneer moet ik een risicoanalyse doen voordat ik automatiseer?
Doe dat altijd voordat je opschaalt naar grotere volumes, en zeker zodra een systeem zelfstandig keuzes maakt over wie wordt benaderd. Een zelfscan zoals die van het NCSC helpt om kwetsbaarheden vooraf in kaart te brengen.
Kan Repositive helpen om linkedin-automatisering veilig te maken?
Repositive bouwt campagnes op signalen en menselijke controle in plaats van massale scripts, waardoor het detectierisico laag blijft. Prijzen starten bij € 1.150 per maand voor het Starter-pakket.
Wat gebeurt er als LinkedIn mijn account beperkt?
Meestal begint dat met een tijdelijke beperking op connectieverzoeken of berichten, gevolgd door verdere beperkingen bij herhaling. Bij aanhoudend afwijkend gedrag kan LinkedIn een account permanent blokkeren, met alle opgebouwde connecties en gesprekken als verlies.
